Como instalar o WordPress no seu servidor (e tudo o que o painel faz por ele depois)
Neste guia
- O que você precisa antes de instalar o WordPress
- Como instalar o WordPress no GW Server, passo a passo
- Os primeiros ajustes depois de instalar
- Gestão do WordPress no GW Server: tudo o que o painel faz por ele
- Onde instalar o WordPress: hospedagem ou servidor próprio?
- Erros comuns na instalação do WordPress
- Perguntas frequentes
Para instalar o WordPress você precisa de três coisas: um domínio, um servidor com PHP e banco de dados, e o próprio WordPress. Num painel como o GW Server, isso vira um formulário: você informa o domínio, escolhe a versão do PHP e, em cerca de 3 minutos, o site abre com SSL, em português, pronto para entrar no painel do WordPress.
Mas instalar é a parte fácil. O que separa um WordPress rápido e seguro de um lento e invadido é o que vem depois: cache no servidor, imagens leves, proteção contra robôs, backup fora do servidor. Trabalho com WordPress desde 2014 e, por anos, instalei com WordOps e CloudPanel. Hoje faço tudo pelo GW Server, o painel que desenvolvemos, em boa parte a partir do feedback dos alunos. Neste guia eu mostro a instalação e cada recurso que o painel coloca para cuidar do seu WordPress, com telas reais.
O que você precisa antes de instalar o WordPress
- Um domínio. Se ainda não tem, veja o guia de registro de domínio.
- Um servidor (VPS) com Ubuntu 24 LTS, em processador Intel, AMD ou ARM. Um servidor de 1 GB de RAM roda um ou dois WordPress com cache, sem sufoco. Explico como escolher em o que é VPS e como contratar a primeira.
- O GW Server instalado no servidor. É um comando, rodado uma única vez por SSH. Se nunca fez isso, comece pelo guia de acesso SSH.
- A Cloudflare cuidando do DNS (recomendado). Com a integração ligada, o painel cria os registros do domínio sozinho. Mostro a configuração no guia de DNS na Cloudflare.
Ainda na dúvida entre hospedagem compartilhada e servidor próprio? Eu comparo as duas em hospedagem compartilhada ou servidor cloud. A versão curta: na compartilhada você divide a máquina com centenas de contas e não escolhe nada do que importa para a velocidade; no seu servidor, cada recurso deste guia fica na sua mão.
Como instalar o WordPress no GW Server, passo a passo
- No menu Sites, clique em Instalar WordPress.
- Domínio: só o endereço, sem
http://. Pode ser o domínio raiz ou um subdomínio. - Versão do PHP: escolha entre as instaladas no servidor. Para WordPress, a recomendação hoje é a 8.4.
- SSL / HTTPS: deixe ligado. O certificado é do Let’s Encrypt e renova sozinho.
- Método de validação: pelo HTTP (o padrão, exige o domínio já apontado para o servidor) ou pelo DNS da Cloudflare. Com a Cloudflare, marque Criar registros DNS automaticamente: o painel cria os registros que faltam, com o proxy desligado.
- Título, usuário, e-mail e senha do administrador. Preencha: em branco, o usuário vira
admin, o primeiro nome que os robôs tentam. - Clique em Instalar WordPress e acompanhe o andamento na tela.
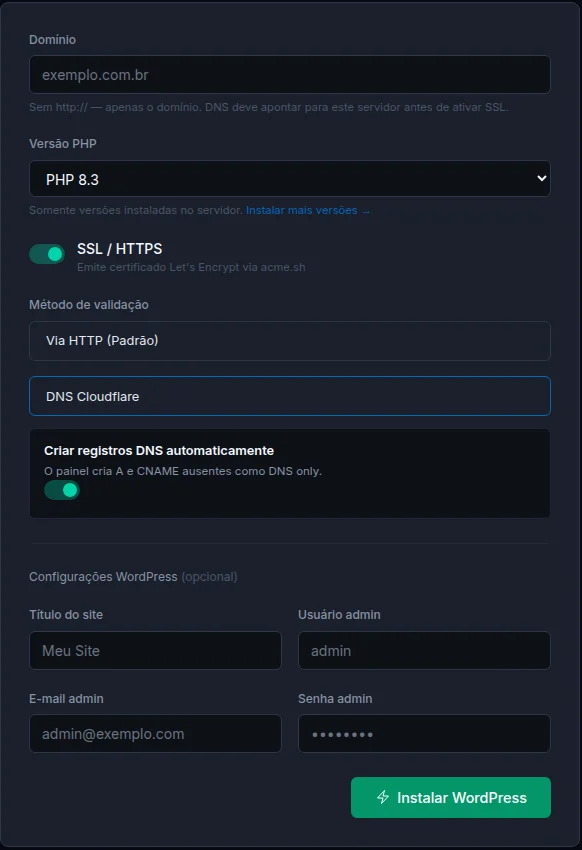
Leva cerca de 3 minutos. Não é instantâneo porque o painel cria os registros de DNS, espera a propagação e só então valida o SSL, para o domínio e para o www. No fim aparecem os botões para abrir o site, entrar no painel do WordPress ou gerenciar o site. No vídeo, faço a instalação inteira e mostro os registros nascendo na Cloudflare:
O que o instalador faz por trás
O instalador é resultado de mais de dois anos de refinamento e roda 13 etapas. As que fazem diferença para você:
- Cria um usuário Linux só para o site, com um processo de PHP (pool) próprio. Se um site for invadido, a invasão não enxerga os outros.
- Cria o banco de dados com usuário e senha próprios.
- Coloca o
wp-config.phpfora da pasta pública. Só a pastahtdocsfica acessível pela internet. - Instala o WordPress já em português e ativa o plugin GW Cache, que avisa o servidor quando limpar o cache.
- Troca o WP-Cron pelo cron do servidor, a cada 5 minutos.
- Emite o SSL para o domínio e o www. O site já nasce com a proteção do fail2ban ligada.
Com uma VPS na mão, você pode ter um WordPress assim ainda hoje:
Os primeiros ajustes depois de instalar
Alguns recursos ficam desligados de propósito, porque dependem do seu site. Este é o checklist para todo WordPress novo:
- Links permanentes (no WordPress, em Configurações): escolha Nome do post, para endereços amigáveis.
- FastCGI (aba Cache/Otimização): ligue. O site novo nasce sem cache de página.
- Cache de objetos (mesma aba): ligue em loja, área de membros ou quando o painel do WordPress estiver lento.
- WebP (mesma aba): ligue a conversão das imagens. Ficam bem mais leves, na mesma URL.
- SMTP global (aba E-mail): ligue, para os e-mails do WordPress chegarem sem plugin.
- Auto-recuperação do PHP-FPM (aba PHP): ligue, para um plugin com defeito não derrubar o site em silêncio.
- Backup automático (aba Backup): ligue, para ter cópia do site fora do servidor.
- Segurança (aba Segurança): confira se a proteção está ativa e coloque o seu IP na lista de liberados.
Cada item é explicado abaixo.
Gestão do WordPress no GW Server: tudo o que o painel faz por ele
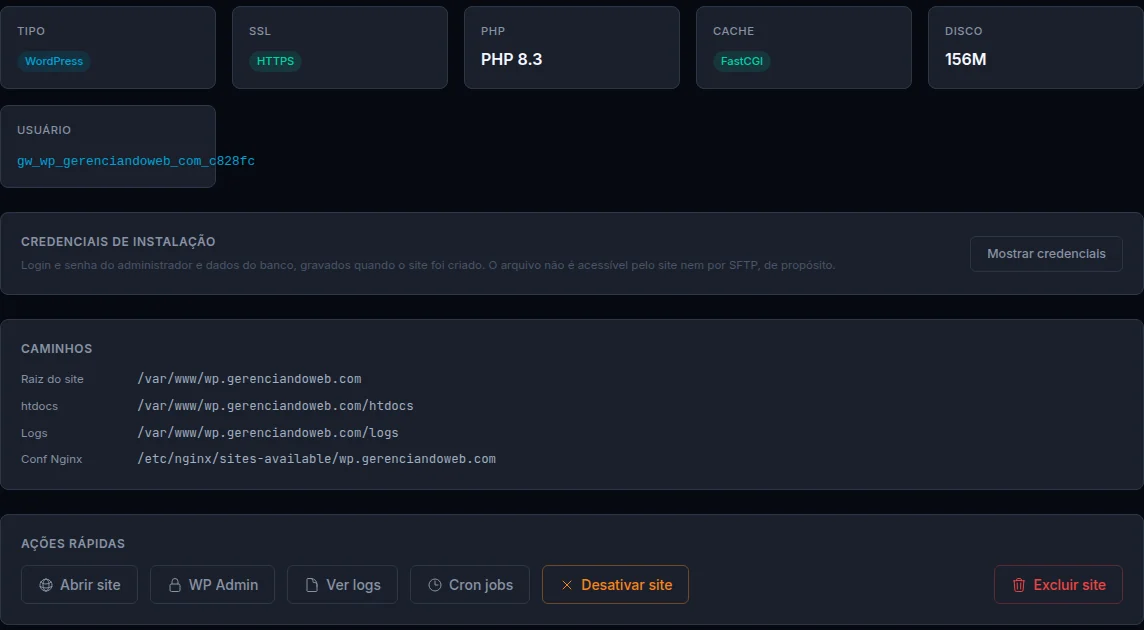
Clique no site, em Sites, e você cai na visão geral: tipo, SSL, versão do PHP, modo de cache, espaço em disco, o usuário do site, os caminhos das pastas e os atalhos. Na coluna da esquerda ficam as abas de gestão.
Cache no servidor: FastCGI e cache de objetos
Velocidade sob tráfego não vem da nota do PageSpeed, vem do cache do servidor. Quando uma página está em cache, o nginx entrega o HTML pronto, sem acordar o PHP nem o banco de dados. Na aba Cache/Otimização:
- FastCGI é o cache de página. Ele guarda as páginas na memória do servidor e aceita exclusões de URL, como carrinho e checkout. É o certo para quase todo site.
- Cache de objetos (Redis) guarda na memória as consultas que o WordPress repete no banco. Acelera o painel do WordPress, a loja e a área de membros, que a página em cache não cobre. Cada site que liga o recurso ganha um Redis só dele, que os vizinhos não conseguem ler.
- Os dois juntos são a configuração que rende mais na maioria dos sites: FastCGI para quem visita, cache de objetos para quem está logado.
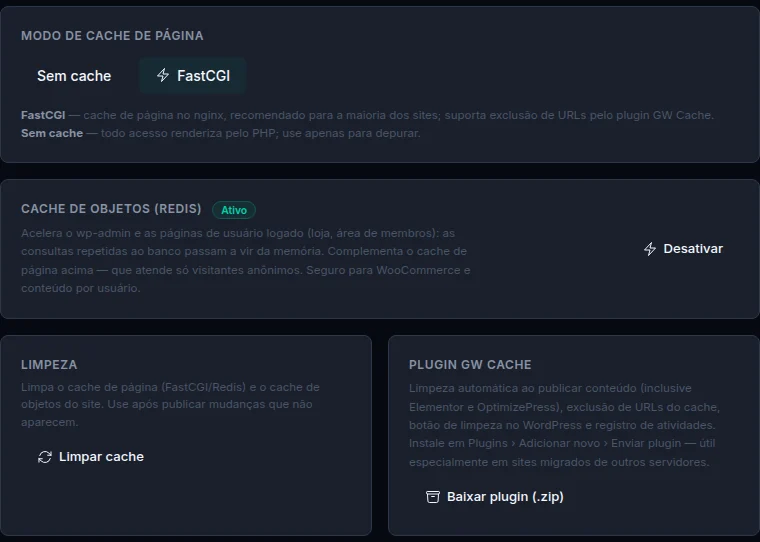
Quem mantém tudo isso em dia é o GW Cache, o nosso plugin. Ele não faz cache: avisa o servidor para limpar quando você publica um post, aprova um comentário ou atualiza um plugin, e limpa o FastCGI e o Redis juntos. Ele também traz otimizações seguras: a faxina do que só serve ao painel, o atraso de scripts externos (WhatsApp, Analytics, Pixel, Mautic) e a pré-conexão com recursos externos. Minificação de CSS e JS ele não faz, de propósito: o servidor já comprime tudo com GZIP, e minificar por plugin quebra layout sem ganho real.
💡 Dica do Gabriel
Gestor de tráfego, atenção ao atraso de scripts: se você atrasar o Pixel do Meta, a taxa de conexão que o painel de anúncios mostra cai, porque o pixel dispara depois. Se o site anuncia, deixe os scripts de anúncio desmarcados e atrase só o resto.
Quanto isso vale na prática? Medimos com teste de carga numa VPS mínima:
📊 Dados Reais
Artigo leve com FastCGI: cerca de 44 mil requisições em 1 minuto, sem nenhuma falha, e o site não caiu nem com o processador em 100%.
Página pesada, feita com construtor de páginas, com FastCGI: aguentou cerca de 100 visitantes simultâneos sem cair.
A mesma página sem cache: processador em 100% com 2 visitantes; com 10, o teste foi abortado e a resposta chegou a cerca de 8 segundos.
Com um plugin de cache no lugar do servidor: melhor que nada, mas com resposta cerca de 10 vezes pior que a do FastCGI.
Medido em: VPS de 1 vCPU e 1 GB de RAM na DigitalOcean, Loader.io de 0 a 100 visitantes em 1 minuto, aulas de cache e teste de carga do GW Server (julho de 2026).
Também medi hoje no nosso WordPress de testes, de dentro do próprio servidor, sem a internet no meio: a página inicial sai em 31 milissegundos quando vem do cache e em 92 milissegundos quando o PHP precisa montá-la (mediana de 10 pedidos cada, em 17/11/2026). Três vezes mais rápido numa página quase vazia; numa página pesada e com tráfego, a distância é a que o teste de carga mostra. O passo a passo completo do teste está em teste de carga, e a diferença entre os dois caches em o que é Redis.
Na aula ainda aparece o Redis como opção de cache de página. Ele saiu do painel depois: o FastCGI já serve as páginas da memória com a mesma velocidade e fica isolado por site. Hoje o Redis cuida só do cache de objetos.
⚠️ Atenção
Não some um plugin de cache (WP Rocket, WP Fastest Cache) ao cache do servidor: os dois brigam e o site mostra páginas velhas ou quebradas. Se quiser usar plugin, deixe o site em Sem cache. E o LiteSpeed Cache não serve para nada aqui: ele é feito para servidores LiteSpeed, e o GW Server roda nginx.
Imagens em WebP e AVIF, sem plugin
Quase todo mundo sobe imagem em JPEG ou PNG, os formatos mais pesados. O GW Server converte a biblioteca para WebP e, se você quiser, AVIF, direto no servidor. O truque está na entrega: o nginx pergunta ao navegador o que ele aceita e entrega AVIF, WebP ou o original, na mesma URL. O WordPress nem fica sabendo, o banco não é reescrito e nenhum link quebra, o que torna o recurso seguro até em site migrado.
- Só WebP: cerca de 99% dos visitantes recebem a versão leve. É a melhor relação entre custo e benefício, e a escolha certa se a Cloudflare está com o proxy ligado no plano gratuito.
- WebP + AVIF: economia máxima, com o custo de mais espaço em disco e de uma conversão bem mais lenta.
- Compressão: de “nenhuma” (só converte) até a máxima. O original nunca é recomprimido.
- Varredura automática: a cada 10 minutos (o padrão), converte as imagens novas e apaga as cópias de imagens que você excluiu. Roda em prioridade mínima, um site por vez, sem pesar no servidor.
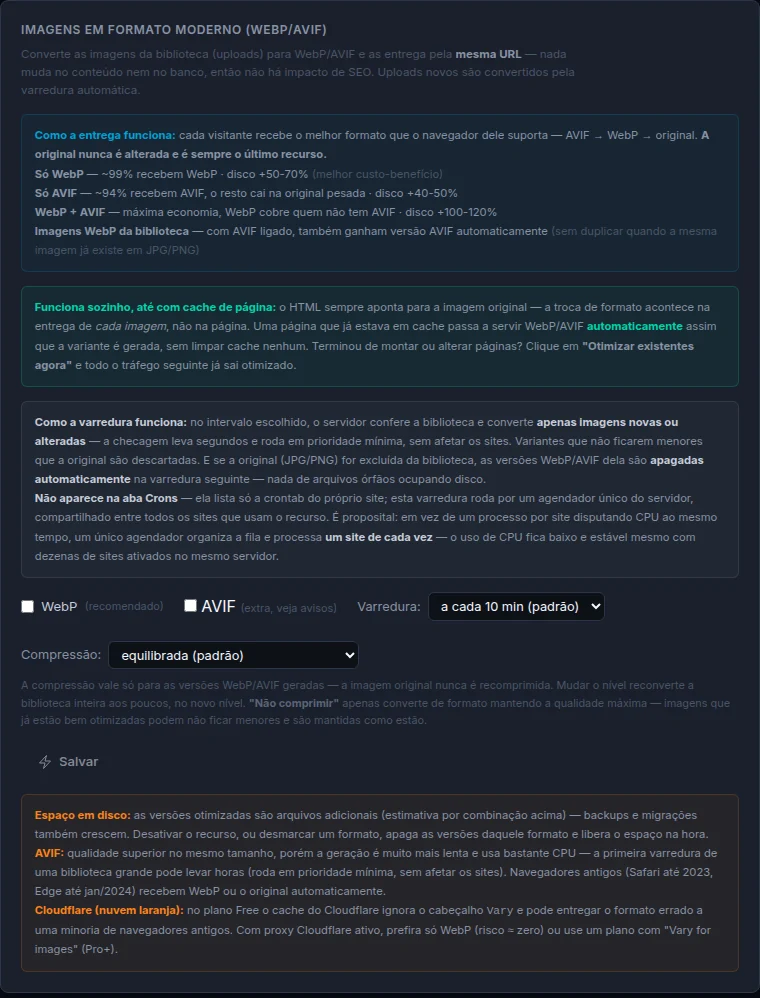
Na aula de imagens, o modo equilibrado otimizou 2.753 imagens com redução média de 59% no tamanho. Detalho os dois formatos em AVIF e WebP e mostro o recurso funcionando no vídeo:
Segurança: fail2ban por site, isolamento e uploads sem PHP
Robô procurando WordPress para atacar começa no primeiro dia do site no ar, e os logs mostram isso. A aba Segurança de cada WordPress liga 12 proteções do fail2ban, que leem os logs do site e banem o IP que passa do limite:
- tentativas de login (o padrão é 5 erros e bloqueio de 60 minutos);
- scanners de vulnerabilidades, de plugins e de outros sistemas, e a enumeração de usuários do WordPress;
- atacantes persistentes, que procuram
.enve caminhos que não existem; - busca por backdoor em PHP e excesso de páginas inexistentes (404);
- tentativa de ler os dados internos da nuvem pelo site (SSRF);
- robôs conhecidos pelo nome do navegador e conexões cortadas de forma suspeita;
- flood: mais de 600 páginas em 60 segundos vindas do mesmo IP. Uma pessoa de verdade não passa de algumas dezenas por minuto.
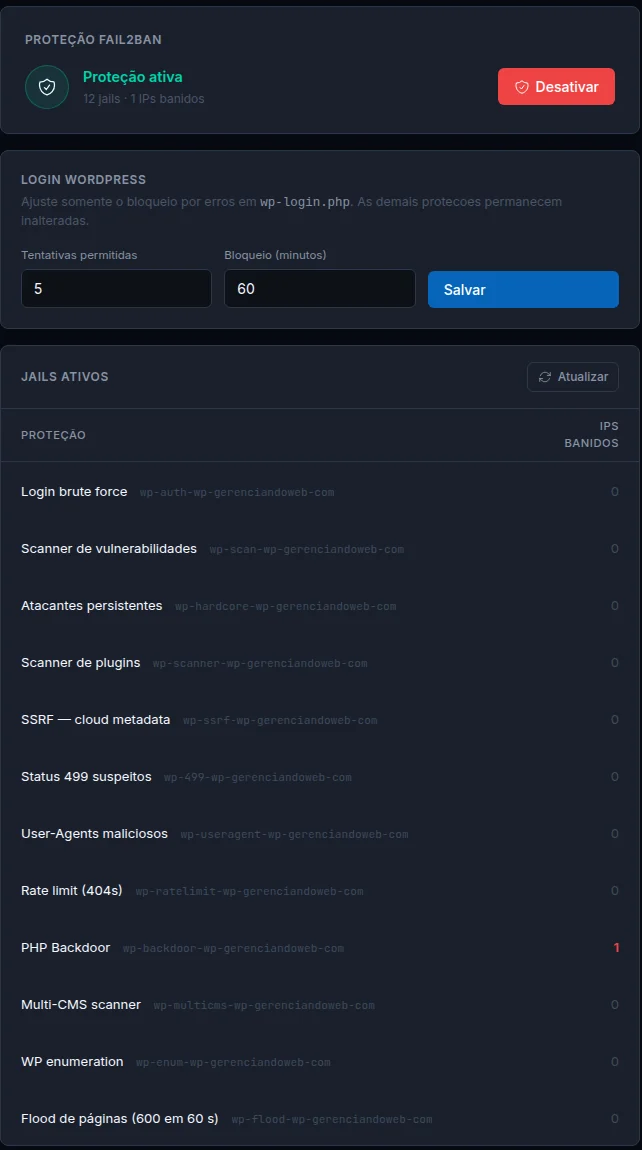
Sites criados pelo painel já nascem com a proteção ligada. Em site que chegou por migração ou restauração, confira a aba. Numa área de membros, onde aluno erra senha toda hora, aumente o limite (por exemplo, 20 tentativas e 15 minutos de bloqueio). E coloque o seu IP na lista de liberados para não banir você mesmo.
Por baixo das jails, outras camadas trabalham sem você clicar em nada:
- Isolamento por usuário: cada site roda com o próprio usuário do sistema. No WordOps, que usei por anos, todos os sites compartilhavam o mesmo usuário, e uma invasão enxergava os vizinhos.
- PHP bloqueado na pasta de uploads: mesmo que alguém consiga subir um arquivo PHP disfarçado de imagem, ele não roda.
- Downloads de backup bloqueados: arquivos
.tar,.tgze.rarnunca são entregues, e o.zipsó se você liberar. - Só pela Cloudflare (opcional): com o proxy ligado, o site passa a recusar com erro 403 quem tenta acessar direto pelo IP do servidor.
No servidor inteiro ainda há o firewall de portas, o bloqueio por país, o fail2ban global e a verificação em duas etapas do painel. Eu explico como o fail2ban decide quem banir em fail2ban, e o resto da proteção do site em segurança do WordPress.
PHP, cron e e-mail
Na aba PHP, você troca a versão do PHP do site e ajusta os limites. Eles já vêm calibrados para WordPress, como memory_limit de 512 MB e envio de arquivos de até 64 MB, e o painel reescreve o cron do site quando você troca de versão.
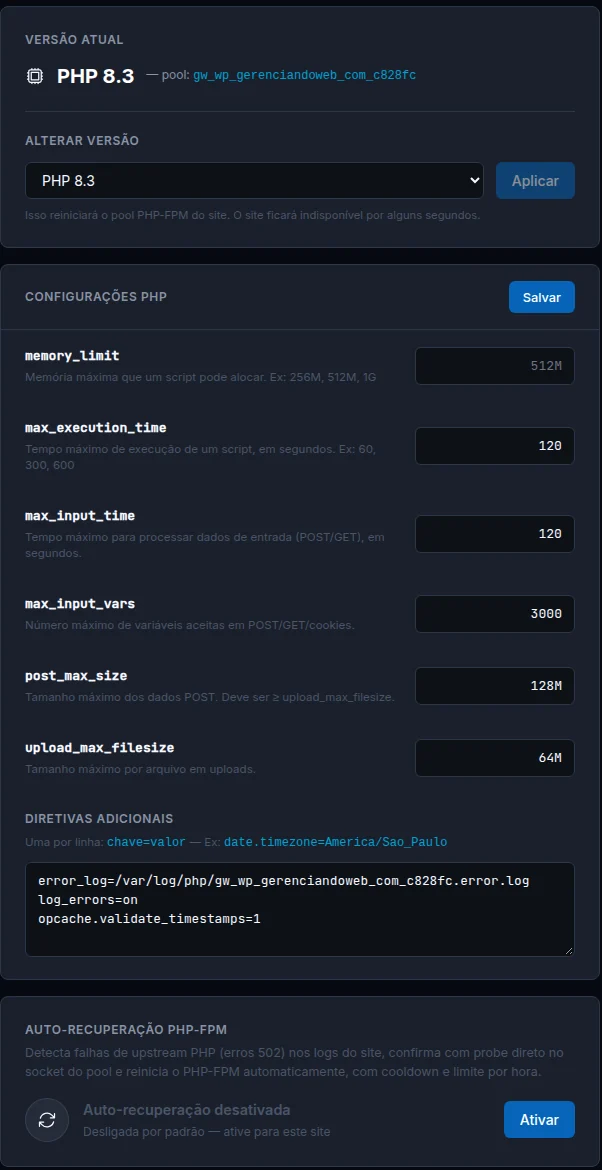
No fim da aba fica a auto-recuperação do PHP-FPM. Ela vigia os erros 502 do site, confirma direto no processo do PHP e reinicia só o pool daquele site, com limite por hora. Plugin com defeito para de derrubar o site em silêncio, e o alerta chega para você.
O WP-Cron sai de cena. O cron nativo do WordPress depende das visitas: com muito tráfego, cada acesso dispara uma chamada extra ao PHP; com pouco, as tarefas agendadas atrasam. O GW Server desliga o WP-Cron e roda as tarefas pelo cron do servidor, a cada 5 minutos. E cada site ganha o seu minuto dentro desses 5: aprendemos isso num servidor que administramos, com muitos sites, em que todos rodavam o cron no mesmo segundo e o processador enchia a cada 5 minutos.
Na aba E-mail, um clique liga o SMTP do painel no site. Recuperação de senha, avisos e formulários passam a sair pelo serviço de envio configurado no servidor, sem plugin, e com um limite de envios por hora: se o site for invadido, o spammer bate nessa barreira. Se você ainda não tem um serviço de envio, comece por o que é SMTP.
Backup, migração e ponto de restauração
A aba Backup de cada site envia banco de dados e arquivos para um armazenamento S3, fora do servidor, na frequência que você escolher (diária, semanal ou mensal) e com a quantidade de cópias que quiser manter. A documentação sugere diário com 7 a 10 cópias para loja e área de membros, e semanal com 4 cópias para blog e site institucional. O botão Fazer backup agora existe para antes de uma mudança arriscada. O armazenamento que eu uso é o Backblaze B2.
Na mesma aba fica o Importar de outra hospedagem: você envia o backup do site antigo (.zip com .sql, .wpress, Duplicator ou UpdraftPlus), o painel abre o pacote, troca o endereço antigo pelo novo e põe o site no ar. Antes, ele guarda um ponto de restauração: por 3 dias, um clique desfaz tudo. E para o servidor inteiro existe o snapshot, que eu explico em o que é snapshot.
Arquivos, banco, logs, terminal e SFTP
O resto do dia a dia também fica no painel:
- Arquivos/Permissões: gerenciador de arquivos que enxerga só aquele site, e o botão Corrigir permissões. Já vimos clientes subirem o backup por SSH logados como root: os arquivos ficaram com o dono errado. Um clique devolve tudo ao usuário do site.
- Banco: exportar, importar e abrir o Adminer para olhar as tabelas.
- Logs: acesso e erro do site, separados dos outros.
- Terminal: linha de comando no navegador, já no usuário do site, com o WP-CLI.
- SFTP: acesso por site para arquivos grandes, para ligar quando precisar e desligar depois.
No vídeo, passo por cada aba de gestão do site:
Cliques suspeitos no Google Ads
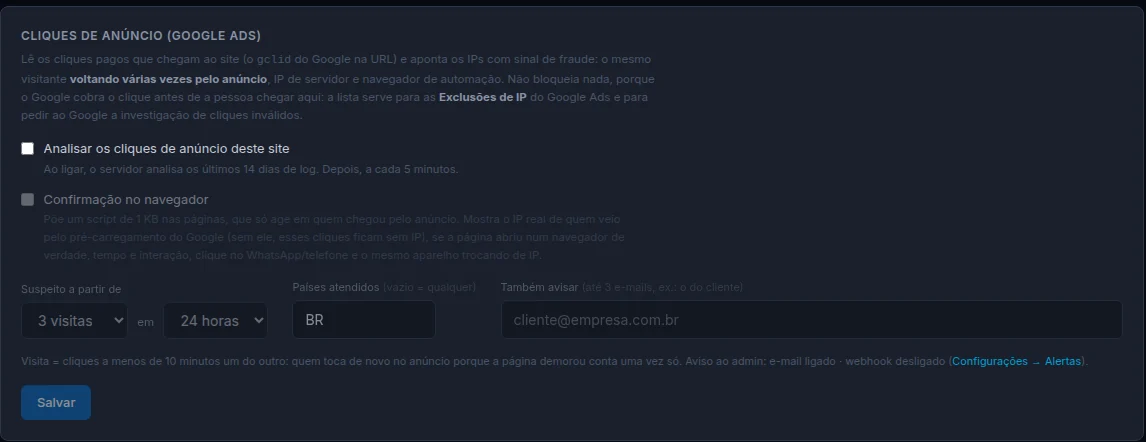
Se você anuncia no Google, a aba Anúncios lê os cliques pagos que chegam ao site direto no log do servidor e aponta os IPs com cara de fraude: o mesmo visitante voltando várias vezes pelo anúncio, IP de servidor, navegador de automação. Ela não bloqueia nada, porque o Google cobra o clique antes de a pessoa chegar. O que ela entrega é a lista pronta para as exclusões de IP do Google Ads e o relatório para pedir a investigação de cliques inválidos.
O agente de IA (plano Pro)
No plano Pro, você conecta o Claude ao servidor e pede em português. Para WordPress, ele roda o WP-CLI (até sem carregar os plugins, para consertar um site com erro fatal), faz varredura de malware só lendo os arquivos, migra um site de outra hospedagem e cria um ponto de restauração antes das mudanças. Está tudo na documentação do agente de IA.
Onde instalar o WordPress: hospedagem ou servidor próprio?
Por anos instalei WordPress com WordOps e CloudPanel. Funcionavam, mas cada recurso deste guia era um passo manual ou um plugin a mais. O GW Server nasceu para juntar tudo num lugar só, e eu conto a troca em detalhe no comparativo com CloudPanel, WordOps e Docker.
O GW Server tem uma versão gratuita, que hoje permite 2 instalações somando sites e aplicações (um WordPress e um n8n, por exemplo), com todos os recursos de gestão do WordPress que mostrei acima, menos o agente de IA. O Pro libera mais instalações, o agente de IA e a restauração do servidor em outra máquina. Os detalhes de cada plano estão em gerenciandoweb.net.
Para o WordPress em si, os requisitos são poucos: PHP, MySQL ou MariaDB e HTTPS, como lista a página oficial de requisitos do WordPress. O painel cuida dos três.
Erros comuns na instalação do WordPress
O SSL não sai. Quase sempre é o DNS que ainda não propagou. Na validação pelo HTTP, o domínio precisa apontar para o servidor, e no domínio raiz o www também. Com a Cloudflare, prefira a validação pelo DNS, que não depende do apontamento. Depois é só renovar o SSL na aba do site.
Erro de redirecionamento em loop. É o clássico da Cloudflare no modo de SSL “Flexível”. Explico as causas e a correção em ERR_TOO_MANY_REDIRECTS.
Tela branca ou “erro crítico”. Normalmente um plugin ou tema com defeito. O caminho para achar o culpado está em site em branco.
Publiquei e a mudança não aparece. Em site migrado, o plugin GW Cache não vem junto: baixe na aba Cache/Otimização e instale pelo WordPress. Até lá, use o botão Limpar cache.
Fui bloqueado no meu próprio site. Errou a senha mais vezes que o limite e o fail2ban baniu o seu IP. Teste por outra rede (os dados do celular) para confirmar e libere o IP na aba Segurança. Por isso o seu IP vai para a lista de liberados logo no começo.
Perguntas frequentes
Quanto tempo leva para instalar o WordPress?
No GW Server, cerca de 3 minutos. O painel cria o usuário, o banco e o vhost, instala o WordPress em português e só termina depois de validar o SSL do domínio e do www, o que depende da propagação do DNS.
Preciso de plugin de cache no WordPress?
No GW Server, não. O cache é feito pelo próprio servidor, no FastCGI do nginx, e o plugin GW Cache, que já vem instalado, só avisa o servidor quando limpar. Somar outro plugin de cache dá conflito.
Qual versão do PHP usar no WordPress?
Hoje, a 8.4, que é a recomendação da documentação do GW Server para WordPress. A versão é escolhida por site, na instalação ou depois na aba PHP, e o painel reescreve os crons do site quando você troca.
Dá para levar um WordPress de outra hospedagem para o GW Server?
Dá. O Importar site aceita o backup em .zip com .sql, .wpress, Duplicator e UpdraftPlus, troca o endereço antigo pelo novo e guarda um ponto de restauração por 3 dias, para desfazer com um clique.
O GW Server é gratuito?
Tem uma versão gratuita, que hoje permite 2 instalações somando sites e aplicações, com os recursos de gestão do WordPress deste guia. O Pro libera mais instalações, o agente de IA e a restauração do servidor em outra máquina.